Разработки · инструмент собственной разработки
L48 NETLAB
Сначала факты.
Потом выводы.
Проверка информационной безопасности сетей предприятий инструментом собственной разработки: поиск слабых мест, точечные проверки и доказательства для отчёта.
- Проверка ИБСеть, службы и доступ
- ДоказательстваПроверяемые основания каждого вывода
- Контроль инженераОт обследования до рекомендаций
Логика обследования
От границ проверки до отчёта
- 01Определить область
Объекты, сегменты, допустимые действия и условия обследования.
- 02Собрать наблюдения
Устройства, службы, сетевые взаимодействия и доступные признаки.
- 03Проверить основания
Сопоставление с ожидаемыми правилами, подтверждение конкретного условия.
- 04Передать результат
Выводы, рекомендации и повторная проверка после изменений.
У каждого вывода — объект, основание и границы применимости. Инструмент помогает собрать материал, инженер оценивает его в контексте конкретной площадки.
Направления · формат «пентест лайт»
Проверка ИБ с элементами пентеста
Поиск слабых мест и точечные проверки — только в согласованных границах и с разрешения владельца систем.
- 01Устройства и службы
Обнаружение узлов и доступных служб, поиск небезопасных настроек, проверка отдельных условий доступа.
- 02Сетевой трафик
Разбор захватов: протоколы, узлы и взаимодействия, которые видны в собранном материале.
- 03Радиоэфир и Wi-Fi
Обзор доступных сетей и наблюдаемых параметров беспроводной среды.
- 04Веб и разграничение доступа
Точечные проверки правил доступа: ожидаемые права, фактический результат и повтор после изменений.
Рабочее пространство
Один проект. Вся история проверки.
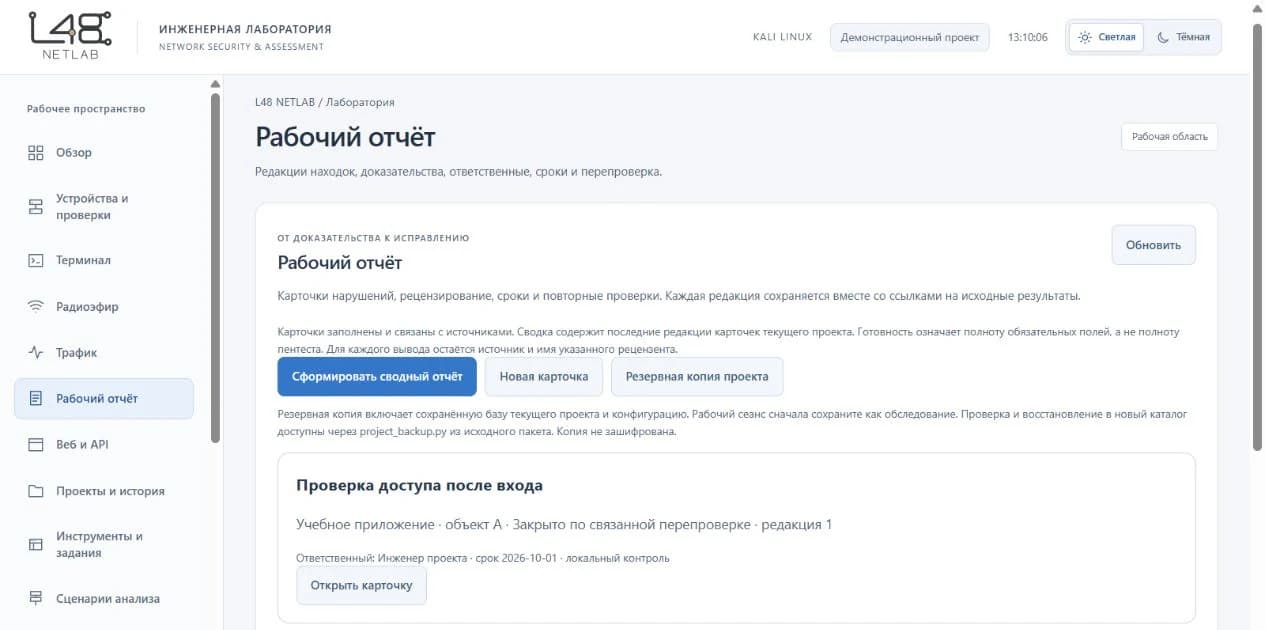
Карточки находок, источники, ответственные и перепроверка связаны в общей рабочей области. Каждая редакция сохраняется вместе со ссылками на исходные результаты.
Доказательность
У каждой находки есть основание
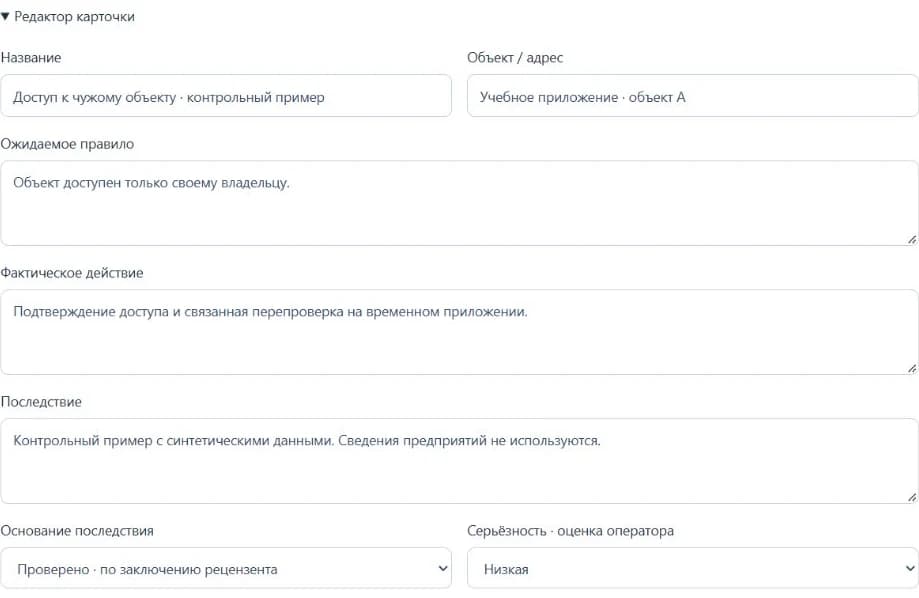
- Что ожидалось
Какое правило должно действовать для этого объекта.
- Что наблюдалось
Какой результат сохранён и на чём основан вывод.
- Что делать дальше
Оценка влияния, рекомендации и проверка после исправления.
Перепроверка
Исправление подтверждается повтором
Контрольный пример: доступ к чужому объекту до изменения правила и после него.
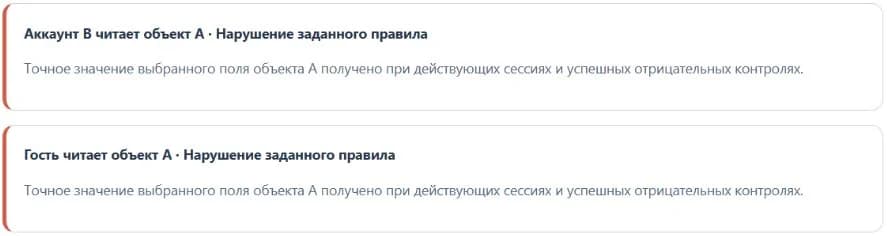
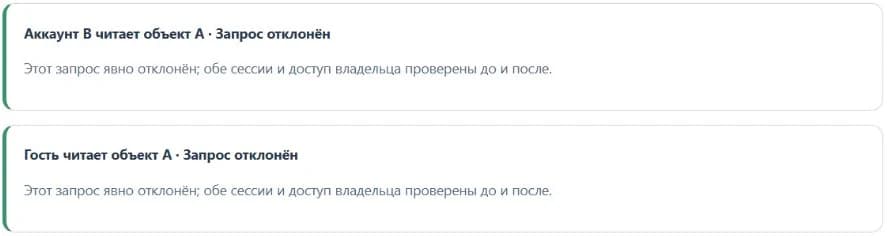
Реальные результаты NETLAB на временном учебном приложении. Вывод относится к показанному правилу доступа.
Управляемая работа
Работа под контролем инженера
Один и тот же признак может значить разное в офисной и производственной сети, поэтому режим, глубина и последовательность действий определяются задачей обследования.
- 01Область и режим
Объекты и условия задаются до начала. Для технологических сегментов — пассивный профиль; активные действия включаются отдельно в пределах согласованной работы.
- 02Разделение проектов
Результаты и история относятся только к выбранному обследованию.
- 03Сохранение контекста
Источники, редакции карточек и резервные копии позволяют вернуться к основаниям вывода.
Результат для заказчика
Результат, с которым можно работать
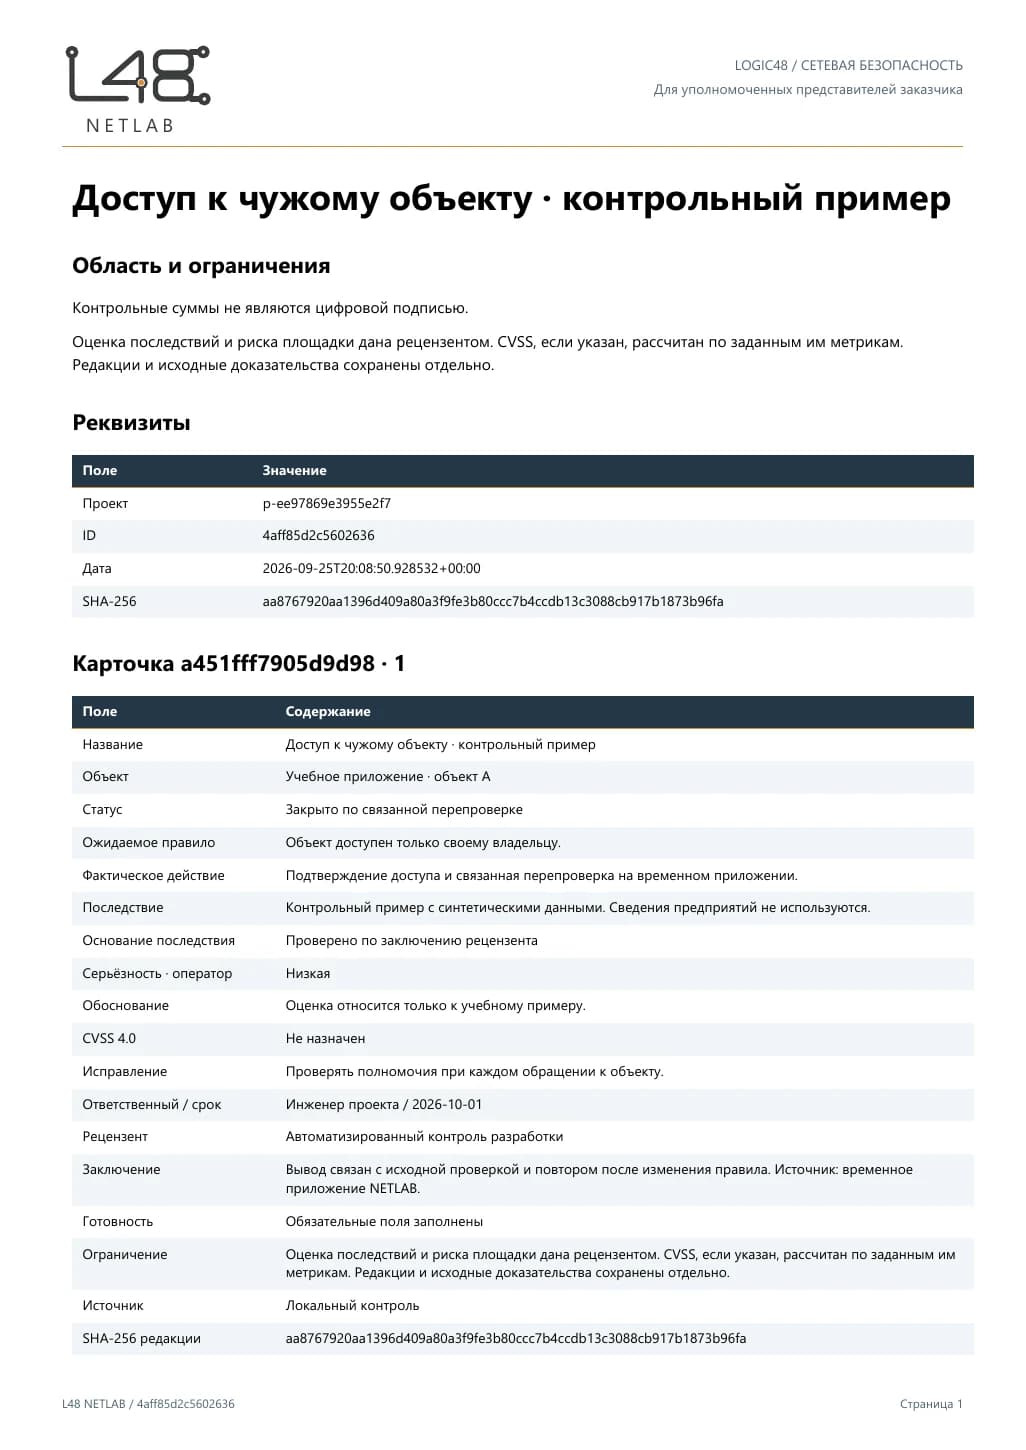
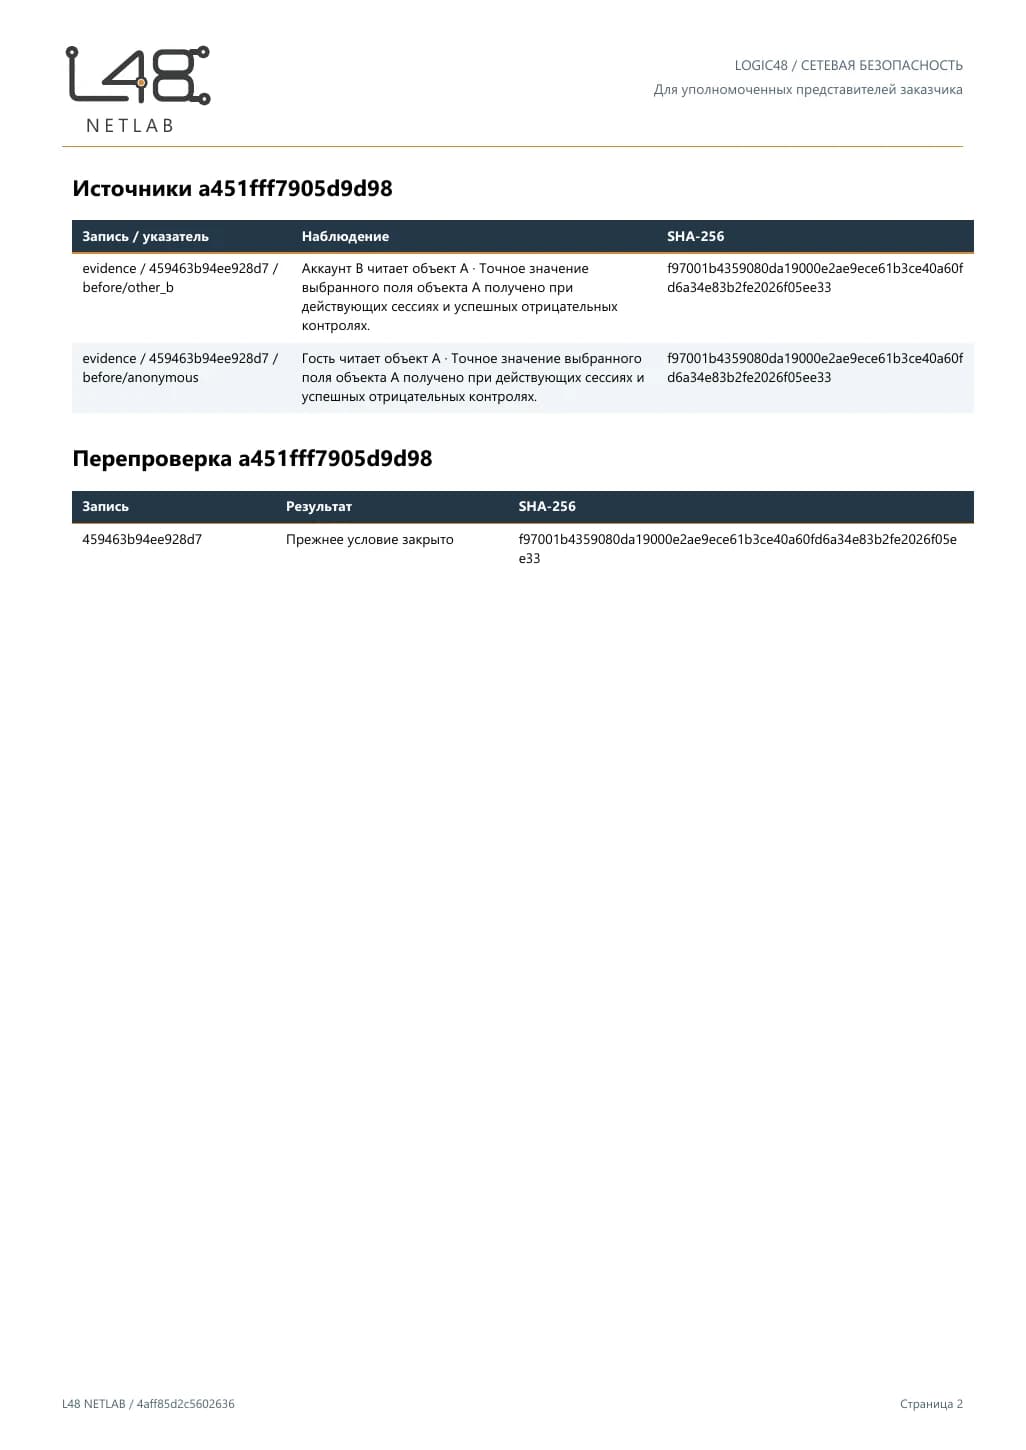
- PDF · отчёт об обследовании
Объекты, наблюдения, основания выводов и ограничения выполненной проверки.
- Excel · рабочие таблицы
Находки, рекомендации, ответственные и сроки для планирования устранения.
- Повторная проверка
Сопоставление результатов после исправления с ранее зафиксированным условием.
Пример PDF на учебных данных. Состав итоговых материалов определяется задачей и согласуется с заказчиком.
Развитие инструмента
Основа готова. Развитие продолжается.
В рабочей версии: наблюдения сети и служб, точечные проверки доступа, карточки, отчёты и перепроверка. Следующие этапы — веб-приложения заказчика с SSO и MFA, анализ конфигураций Active Directory и правил между сегментами, отдельная проверка пакета доказательств. Новые возможности входят в рабочую версию только после испытаний.
NETLAB не продаётся и не передаётся. Заказчик получает результаты обследования, подтверждающие материалы и рекомендации в согласованном объёме. Нужна сама сеть под объект — проектирование промышленных сетей.
Начнём с вашей задачи
Готовое ТЗ не требуется
Опишите процесс и желаемый результат. Уточним исходные данные, объём и возможность выполнения.